
De Dunetrails Secure Workspace Brief
Praktische inzichten over Microsoft 365-beveiliging, NIS2 en CyberFundamentals. Leesbaar voor directie en IT. Zonder verkooppraat.
Elke week één nummer. Geen tool-aanprijzingen, geen doemscenario's.
Scan je e-maildomein
Vijf minuten, gratis, en je weet of iemand jouw bedrijf kan nadoen per e-mail. De scan kijkt naar SPF, DKIM en DMARC: de drie regels die bepalen of valse mails met jouw naam erop aankomen bij je klanten.
NIS2 in de praktijk
We begeleiden KMO's bij hun NIS2-traject. In deze nummers delen we wat we daarbij leerden.
NIS2 is voor KMO's geen theorie meer
Wat NIS2 en CyberFundamentals van een KMO vragen, zonder juridische taal.
We doen toch al aan security?
"We doen toch al aan security?" De vraag die elke audit begint, en waar hij echt over gaat.
Geen tickets is niet hetzelfde als goed beheerd
Stilte in de ticketlijst voelt als controle. Zelden is het dat.
Wat als je IT-partner onze audit niet ziet zitten?
Wat als je IT-partner een audit niet ziet zitten? Over vertrouwen en bewijs.
Microsoft Secure Score & Exposure Score
Verbeteren begint bij eerlijk meten. Twee scores die tonen waar je omgeving echt staat.
Emailbeveiliging: SPF, DKIM & DMARC
De drie DNS-regels die elke audit checkt, en die veel domeinen nog altijd missen.
Attack Paths in Microsoft Defender
Hoe een aanvaller van een gewone mailbox naar globale beheerrechten wandelt.
Is Microsoft 365 niet veilig genoeg?
Microsoft beveiligt het platform, niet jouw instellingen. Dat verschil is precies waar NIS2 over gaat.
Wat we doen
Security-audit
We bekijken jouw Microsoft 365-omgeving zoals een aanvaller dat zou doen: identity, e-mail, endpoints, de zaken die echt mislopen. Je krijgt een eerlijk beeld van waar je staat, in gewone taal.
Meer over de auditManaged security
De audit toont de gaten, onze managed service sluit ze. Security overlay op je bestaande IT, geen outsourcing: jouw team blijft de eigenaar, wij zorgen dat de lijnen dicht blijven.
Meer over onze servicesMeest gelezen
De vier artikelen die het vaakst gelezen werden. Praktische gidsen over Microsoft 365 en Defender, voor wie security moet combineren met al de rest.
De mini-audit
Vijf vragen waarmee bij ons elke audit opent. Je kan ze nu al beantwoorden, vandaag, in je eigen omgeving. Hoe eerlijker je antwoordt, hoe meer het oplevert.
Is MFA genoeg?
MFA stopt de meeste inlogpogingen, maar niet alle. Aanvallers kapen tegenwoordig de sessie die ná het inloggen komt: jij logt netjes in met twee stappen, zij stappen mee via jouw token. De muur staat er nog, de poort stond gewoon open.
Check die je vandaag kan doen: kijk of sessies bij ongebruikelijke locaties of apparaten beëindigd worden, en of er een beleid staat dat tokens intrekt bij risico's.
Lees het hele nummer: MFA is geen muur
Staat mijn domein open voor e-mailvervalsing?
Als er geen DMARC-record staat, kan iedereen een mail versturen die eruitziet alsof ze van jouw bedrijf komt. De vervalsing zit bij de ontvanger, niet bij jou, dus jouw eigen security merkt er niets van.
Check die je vandaag kan doen: typ jouw domein op mxtoolbox.com en kijk naar de SPF- en DMARC-regels. Of doe meteen onze gratis e-mailscan: vijf minuten, met uitleg in gewone taal.
Lees het hele nummer: Emailbeveiliging: SPF, DKIM & DMARC
Moet mijn KMO aan NIS2 denken?
Voor veel KMO's is NIS2 geen theorie meer, ook voor wie niet formeel verplicht is: klanten en verzekeraars stellen de vraag steeds vaker. CyberFundamentals geeft een haalbaar kader, ook zonder juridisch team.
Check die je vandaag kan doen: vraag je IT-verantwoordelijke naar de laatste nulmeting. Is er geen, dan is dat het eerlijke vertrekpunt.
Lees het hele nummer: NIS2 is voor KMO's geen theorie meer
We krijgen geen tickets, dus toch alles goed?
Een stille ticketlijst betekent meestal dat niemand kijkt, niet dat niemand binnenkomt. Veel problemen veroorzaken geen enkele melding.
Check die je vandaag kan doen: open het Microsoft 365-beheercentrum en kijk bij gebruikers zonder multifactor-authenticatie. Dat overzicht klopt vaker niet dan men denkt.
Lees het hele nummer: Geen tickets is niet hetzelfde als goed beheerd
Waar begin ik het beste?
Bij een nulmeting. Niet bij een tool, niet bij een projectplan: eerst weten waar je staat, dan prioriteiten stellen. Zo begint elke audit bij ons ook.
Check die je vandaag kan doen: plan een gesprek van een half uur. We bekijken samen waar je vandaag staat.
Lees het hele nummer: Van nulmeting naar veilige werkplek: een stappenplan
Alle nummers
Elk nummer van de Brief, het nieuwste eerst. RSS-feed
Waarom lokale beheerrechten duur zijn
De grootste crypto-diefstal ooit begon met één download die niemand goedgekeurd had. Wat lokale beheerrechten, app-curatie en Intune daarmee te maken hebben.
MFA is geen muur: hoe hackers je sessie-tokens kapen
Hoe kapen hackers sessie-tokens bij Microsoft 365 en omzeilen ze zo MFA? Wat het onderzoek van Huntress jouw KMO leert, en welke stappen meteen helpen.
Tools kopen is geen beveiliging
Scanners, alerts, logs: alles staat aan, maar wie kijkt er? Over set-and-forget, vals vertrouwen en het dagelijkse opvolgingsritme dat tools pas nuttig maakt.
We doen toch al aan security?
Een jaar hard werken aan security, en de score steeg amper. Geert De Keyser (Dunetrails) over maturiteit, inzicht en waar je wél eerst begint.
Geen tickets is niet hetzelfde als goed beheerd
Een lege ticket-wachtrij garandeert geen veiligheid. Waarom ad-hoc IT risico's verbergt en wat goed beheer wél meetbaar maakt.
Is Microsoft 365 niet veilig genoeg?
Microsoft 365 heeft sterke securityfuncties, maar ze staan niet automatisch aan. Ontdek de risico's en hoe je ze juist instelt.
Wat als je IT-partner onze audit niet ziet zitten?
Samenwerken met je IT-partner tijdens een audit? Ontdek waarom een onafhankelijke security audit de IT-omgeving beoordeelt en de rolverdeling versterkt.
NIS2 is voor KMO's geen theorie meer
NIS2 raakt KMO's meer dan je denkt: via ketenverantwoordelijkheid, aanbieders en klanten. Wat je vandaag al moet regelen.
Van nulmeting naar veilige werkplek: een stappenplan
Van nulmeting tot veilige werkplek: Secure Score, CyberFundamentals-zelfevaluatie en tools als Maester en PingCastle, daarna fundament, keuzes en borging.
Euro‑Office: A European alternative to Microsoft 365?
What is Euro‑Office? Discover how this European, open-source alternative to Microsoft 365 changes control, data sovereignty and workplace strategy.
Identity as an Anchor: waarom “we hebben MFA” geen security-statement is
Waarom MFA-dekking geen bewijs van veiligheid is en identity alleen werkt met device compliance, sterke authenticatie en meetbare controles.
Emailbeveiliging: SPF, DKIM & DMARC
Leer hoe SPF, DKIM en DMARC je domein beschermen tegen spoofing en phishing. Test je domein met onze gratis emailbeveiligingsscanner.
2026: Onze 6 cybersecurity-voorspellingen
Ransomware op zijn agressiefst, identity security als nieuw slagveld en AI-platformen die tool-sprawl vervangen: onze 6 cybersecurity-voorspellingen voor 2026.
AI voor KMO’s: Kans of Risico?
AI kan jouw KMO transformeren, maar brengt ook nieuwe veiligheidsrisico's mee. Wat je wel en niet moet doen met AI-tools.
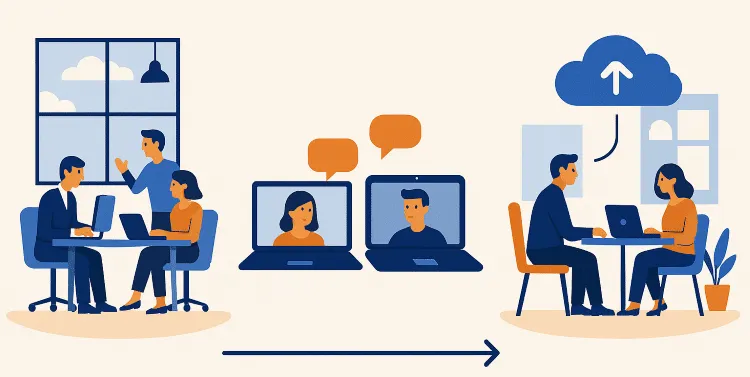
Hoe hybride werken de norm werd
Hybride werken is vijf jaar na de lockdown de norm. Hoe technologie de moderne werkplek veilig en flexibel maakt voor jouw KMO.
Attack Paths in Microsoft Defender
Ontdek hoe hackers aanvalspaden gebruiken en hoe Microsoft Defender, Zero Trust en Secure Score jouw netwerk beschermen tegen laterale beweging.
Microsoft Secure Score & Exposure Score
Wat zeggen Microsoft Secure Score en Exposure Score over de beveiliging van jouw KMO? Gemiddelde scores, streefdoelen en hoe je beide gericht verbetert.
AI: een Dubbelsnijdend Zwaard voor Cybersecurity
AI in cybersecurity is zegen én vloek. Hoe cybercriminelen AI inzetten voor deepfakes en phishing, en hoe je KMO AI gebruikt als slimme verdediger.
Microsoft 365-licenties voor KMO's: betaal je te veel?
Business Standard, Premium, E3 of F3? Welke Microsoft 365-licentie past bij jouw KMO, wat kosten ze echt, en waar betalen KMO's te veel?
AI in alle hoeken van het IT-landschap
De Dunetrails nieuwsbrief van 26 november 2025: Microsoft 365-security, AI-agents, Security Copilot, nieuwe Security Agents en wachtwoordloos werken.
Ignite Special: Belangrijkste aankondigingen Microsoft Ignite 2025
De belangrijkste aankondigingen van Microsoft Ignite 2025 voor KMO's: AI in Microsoft 365, nieuwe securityfuncties in Defender, Entra, Intune en Purview.
Wachtwoordloos werken: kan jouw KMO daar al vandaag mee starten?
Wachtwoordloos werken kan vandaag al: Windows Hello en passkeys zitten meestal in je huidige Microsoft 365-licenties. Wat je nodig hebt en waar je start.
The Resilience Test
Zijn cloudplatformen echt onverwoestbaar? De recente storingen bij Microsoft en AWS roepen vragen op. Ontdek hoe u de veerkracht van uw kmo kunt versterken.
The Big Brother
Editie #3 van de Dunetrails Brief: AI is overal — van de keynotes op Annacon tot wat het betekent voor de werkplek van jouw KMO.
De stille upgrade
De stille upgrade: hotpatching in Windows 11, ransomware uitschakelen via Teams en updates in abonnementsfacturatie. Editie #2 van de Dunetrails Brief.
We Zijn van Start
Editie #1 van de Dunetrails Secure Workspace Brief: Windows 10 End-of-Life, NIS2-compliance en de nieuwste AI-securityfeatures voor KMO's.
Geschreven door Geert
Ik werk al meer dan 25 jaar in IT, tegenwoordig als security-specialist en auditor. De dingen die in de Brief staan, zie ik tijdens audits bij echte organisaties: de MFA-gaten, de vergeten admin-accounts, de DNS-records die niemand ooit controleerde. Ik schrijf ze op zodat jij ze niet zelf moet meemaken.
Elke week in je inbox
Elke week één nummer. Geen tool-aanprijzingen, geen doemscenario's. En als het je niets oplevert, werkt de afmeldknop net zo goed als de aanmeldknop.
Wil je weten hoe jouw omgeving ervoor staat?
Elke Brief begint ergens bij een echte omgeving. De jouwe kan de volgende zijn.