Microsoft Secure Score et Exposure Score
Dans cet article, nous nous penchons sur deux indicateurs de sécurité importants de Microsoft : le Microsoft Secure Score et le Microsoft Exposure Score.
Nous expliquons ce qu'ils sont exactement, pourquoi ils existent et comment ils ont évolué au fil des années. Nous abordons aussi la manière dont naissent les nouvelles règles et recommandations, et pourquoi Microsoft ne les met pas en œuvre automatiquement.
Nous donnons en outre des exemples pratiques et des cas d'organisations qui ont amélioré leur Secure Score ou leur Exposure Score.
Enfin, nous présentons un tableau des principales différences entre le Secure Score et l'Exposure Score : objectif, méthode de mesure, impact sur la sécurité et recommandations typiques.
« Utilisez le Secure Score comme KPI et comme point de comparaison : en moyenne, on voit 35 à 50 % ; visez environ 80 % ou plus comme base solide. Un score élevé n'est pas une garantie, mais il prouve que vos fondamentaux sont en ordre et que vous progressez de manière ciblée. »
— Geert De Keyser, Dunetrails
Qu'est-ce que le Microsoft Secure Score ?
Le Microsoft Secure Score est un outil intégré à Microsoft 365 qui mesure votre niveau de sécurité. Vous obtenez un score de 0 à 100 % : plus il est élevé, plus vos paramètres de sécurité correspondent aux recommandations de Microsoft.
Vous trouvez ce score dans le tableau de bord Secure Score du portail Microsoft 365 Defender.
Comment fonctionne-t-il ?
Le Microsoft Secure Score vérifie les configurations et les activités de différents services (par exemple Entra ID, Exchange Online, OneDrive, Azure Defender, etc.) et les compare aux bonnes pratiques de sécurité.
Pour chaque action recommandée (par exemple « Activer l'authentification multifacteur » ou « Bloquer l'authentification héritée »), vous pouvez gagner des points. Si vous mettez entièrement en œuvre une recommandation, vous obtenez tous les points ; si vous le faites partiellement (par exemple la MFA pour 50 % des utilisateurs), vous obtenez une partie des points.
Tous ces points s'additionnent pour former votre Secure Score, souvent aussi exprimé en pourcentage d'un score maximal atteignable.
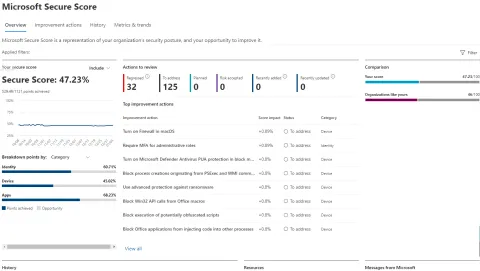
Exemple : Microsoft Learn
Pour ne pas rendre public le Secure Score de quelqu'un, nous avons repris un exemple de la page Microsoft Learn. (Vous ne connaissez pas encore Microsoft Learn ? Si vous travaillez dans l'IT : vous y trouvez littéralement tout ! 😉)
Dans l'exemple, vous voyez que le score est de 47,23 % (529,14 points sur 1 121).
C'est un score typique que beaucoup d'organisations obtiennent, juste au-dessus de la moyenne de 30 à 45 %. Nous le voyons souvent dans des environnements encore « prêts à l'emploi », donc sans politiques supplémentaires. Les nouveaux clients commencent généralement avec un tel score, après quoi nous travaillons à le faire monter le plus haut possible.
Un bon objectif est de 80 %. C'est atteignable dans presque tous les environnements. Nous préférerions évidemment viser encore plus haut, mais cela comporte ses propres risques : plus la sécurité est stricte, plus c'est difficile pour les pirates, mais parfois aussi pour les utilisateurs. Et la productivité ne doit pas pâtir de la sécurité.
La sécurité n'ajoute pas forcément de la complexité. Pensez aux connexions sans mot de passe ou à l'authentification unique (SSO). Ces notions sont nouvelles pour vous ? N'hésitez pas à nous contacter, ou lisez-en plus dans l'un de nos prochains articles.
Que voit-on sur la capture d'écran ?
Les principales actions recommandées sont toujours classées par impact. Vous identifiez ainsi rapidement les « gains rapides » pour faire monter votre score.
Principales actions recommandées :
- Turn on Firewall on macOS
- Require MFA for administrative roles
- Enable PUA protection in Microsoft Defender
- Block risky process creations and API calls
Ce qui saute aux yeux
- Identity et Apps obtiennent un score raisonnable.
- Devices offre encore une grande marge de progression. Parmi les principales actions d'amélioration, 7 sur 8 concernent les Devices, ce qui explique le score faible.
- Vous ne voyez pas non plus Data sur cette capture. Cela signifie probablement qu'elle est un peu plus ancienne, antérieure à l'intégration de la DLP (Data Loss Prevention) dans le Secure Score, un ajout récent de Microsoft.
Limites
Un Secure Score élevé ne garantit pas que vous êtes entièrement sécurisé, mais il indique que vous avez mis en place les mesures de base recommandées. C'est un point de repère pratique et un facteur de motivation, même s'il faut rester prudent : toutes les recommandations n'ont pas de sens pour toutes les organisations (nous y reviendrons).
Le Secure Score reste néanmoins l'un des moyens les plus rapides d'identifier des marges de progression et de combler les failles les plus simples.
À quoi cela ressemble dans un environnement réel
La théorie, c'est une chose, mais que contient réellement un tel tableau de bord ? Nous avons récemment passé en revue la liste complète des actions recommandées du tenant d'une PME : bien plus de deux cents lignes, chacune avec son propre poids en points. Les actions les plus lourdes valent environ 0,8 % de votre score total, les plus légères 0,08 %. Et la répartition en dit long : environ deux tiers de toutes les actions concernent les appareils, le reste l'e-mail et les applications, l'identité et les données.
Quatre éléments ressortent d'une telle liste, et ils vous disent immédiatement comment lire le tableau de bord :
- Les points sont attribués par action, pas par projet. Chaque ligne indique ce qu'elle vaut et combien vous en avez obtenu, jusqu'aux décimales : 8,02 sur 9, ou tout simplement 0 sur 9. La MFA pour la moitié de vos utilisateurs rapporte réellement la moitié des points. Rien n'est tout ou rien.
- Les règles les plus lourdes se regroupent facilement. Une série de règles d'Attack Surface Reduction, comme « Office applications must not start child processes » ou « Block the theft of credentials from lsass.exe », vaut chacune environ 0,75 %. Déployer correctement un tel ensemble en une fois fait monter votre score de plusieurs points de pourcentage d'un coup.
- Le score peut aussi baisser. Environ une action sur six était marquée « Regressed » : des paramètres autrefois corrects, comme la protection en temps réel ou BitLocker, ont régressé parce qu'un appareil décroche ou qu'une politique disparaît. Le Secure Score n'est pas un diplôme que l'on obtient une fois, mais un muscle que l'on continue d'entraîner. C'est pourquoi nous suivons le score chaque mois dans chaque plan de gestion.
- Toutes les recommandations ne sont pas réalisables pour vous. Une poignée d'actions exige une licence supérieure ou du matériel plus récent, pensez à la sécurité basée sur la virtualisation ou au TPM 2.0 ; celles-ci figurent dans la liste avec « Have license? No ». Raison de plus pour ne pas viser aveuglément 100 %, mais choisir les actions adaptées à votre environnement.
Curieux de savoir où en est votre tenant ? Vous trouvez le tableau de bord dans le portail Microsoft 365 Defender. Vous voulez l'image complète, avec scores, recommandations et plan de priorités : découvrez notre audit de sécurité Microsoft 365.
Qu'est-ce que le Microsoft Exposure Score ?
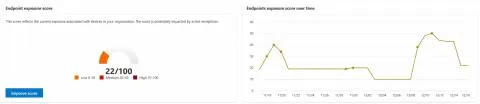
Le Microsoft Exposure Score est un concept relativement récent, surtout présent dans le contexte de Microsoft Defender Vulnerability Management et, plus largement, de Security Exposure Management. Là où le Secure Score porte sur la mise en œuvre de mesures préventives, l'Exposure Score examine l'exposition résiduelle aux risques et aux vulnérabilités. En termes simples, il répond à la question : « À quel point mon organisation est-elle vulnérable aux cyberattaques en ce moment ? ».
Dans le portail Microsoft 365 Defender, l'Exposure Score est visible dans Vulnerability Management ou dans le nouveau tableau de bord Exposure Management.
Important : pour l'Exposure Score, un score plus bas signifie moins de vulnérabilité (« mieux »), et un score plus élevé signifie davantage d'exposition (« moins bien »). C'est donc l'inverse de ce que l'on pense intuitivement d'un « score ». Microsoft classe :
- 0-29 = exposition faible
- 30-69 = moyenne
- 70-100 = exposition élevée.
Une organisation vise donc un Exposure Score aussi bas que possible.
Comment l'Exposure Score est-il calculé ?
Contrairement au Secure Score (des points par paramètre), l'Exposure Score est calculé dynamiquement sur la base des facteurs de risque réels de votre environnement. Microsoft Defender inventorie notamment toutes les vulnérabilités connues (par exemple des correctifs manquants ou des logiciels présentant des risques connus) sur les appareils, les erreurs de configuration qui posent des risques de sécurité, et même des éléments comme les menaces actives. Selon les explications de Microsoft, le score d'exposition d'un appareil (et, cumulativement, de l'organisation) est influencé par des facteurs tels que :
- Le nombre et la gravité des vulnérabilités sur l'appareil (par exemple, les CVE élevées pèsent plus lourd).
- Les exploits connus ou les attaques actives : s'il existe un code d'exploitation public pour une vulnérabilité, ou des alertes de sécurité qui indiquent un abus, l'exposition augmente.
- La probabilité de compromission compte tenu du niveau de sécurité actuel du système (par exemple, un contrôleur de domaine non corrigé est une cible plus probable qu'un PC kiosque isolé).
- La criticité de l'actif : la valeur de l'appareil ou du système pour l'organisation (par exemple, un serveur contenant des données sensibles pèse plus lourd qu'un ordinateur portable de test).
Tous ces facteurs forment ensemble l'Exposure Score. Un pic soudain dans le graphique de l'Exposure Score signifie que de nouvelles expositions ou de nouveaux risques sont apparus en peu de temps : un signal pour l'équipe de sécurité d'examiner ce qui se passe. Par exemple, si une nouvelle vulnérabilité Windows critique est publiée et que vos appareils y sont vulnérables, votre Exposure Score grimpera vers « élevé » jusqu'à ce que vous agissiez (correctifs). Dès que vous supprimez la vulnérabilité par des mises à jour ou des mitigations, l'Exposure Score redescend, signe que vous êtes moins vulnérable.
Pourquoi est-ce utile ?
L'Exposure Score montre aux équipes de sécurité où elles sont le plus vulnérables, afin qu'elles puissent prioriser leurs efforts. À une époque où des dizaines de milliers de nouvelles vulnérabilités sont découvertes chaque année, une approche priorisée aide énormément. L'Exposure Score et les informations associées vous permettent de vous concentrer sur les points faibles qui représentent le plus grand risque pour votre organisation. Cela correspond à une approche moderne et continue de la gestion des vulnérabilités : ne pas tenter aveuglément de résoudre tout ce qui est « rouge », mais s'attaquer d'abord aux expositions les plus importantes pour une réduction maximale du risque.
Un CISO peut aussi utiliser l'Exposure Score pour communiquer facilement à la direction l'évolution du profil de risque global : par exemple « Nous sommes actuellement à 25 (faible), notre objectif est de passer sous 20 en déployant ce mois-ci les correctifs critiques. » L'Exposure Score est donc un KPI d'exposition au risque, facile à comprendre en dehors de l'IT.
Comment les nouvelles règles sont-elles définies et quand sont-elles ajoutées ?
Microsoft tient les deux scores constamment à jour pour répondre aux menaces, technologies et bonnes pratiques les plus récentes. Pour le Secure Score, cela signifie que de nouvelles recommandations (aussi appelées actions d'amélioration) sont régulièrement ajoutées ou ajustées. Microsoft dispose d'équipes dédiées (notamment des équipes produits sécurité et des chercheurs) qui examinent les incidents de sécurité et les recherches récents et analysent quelle mesure supplémentaire aurait pu aider un client à éviter un tel incident. Concrètement : pratiquement chaque mois, Microsoft publie des modifications du Secure Score. Par exemple, en janvier 2024, une série de nouvelles recommandations a été ajoutée, dont « Require phishing-resistant MFA for administrators » (avec FIDO2 ou une authentification par certificat pour les administrateurs) et « Use a custom banned passwords list » dans Entra ID.
Elles découlaient du développement d'options plus strictes en matière de MFA et de politique de mots de passe. En février 2024 a par exemple suivi une recommandation spécifique pour adapter les pages d'inscription de certificats AD CS non sécurisées (ESC8) dans Defender for Identity, directement inspirée de techniques d'attaque contre Active Directory Certificate Services devenues publiques.
Cela illustre que Microsoft ajoute de nouvelles règles dès que de nouveaux risques sont connus ou que de nouvelles fonctionnalités capables d'améliorer la sécurité deviennent disponibles. Les ajouts sont souvent regroupés et annoncés via les mises à jour « What's new in Secure Score » sur Microsoft Learn. Même si cette page n'a apparemment plus été mise à jour depuis près de deux ans. Pourquoi, Microsoft ?
Pour l'Exposure Score, l'approche des « règles » est quelque peu différente. L'Exposure Score s'appuie sur le renseignement de sécurité et les détections : chaque fois qu'une nouvelle vulnérabilité ou menace apparaît, cette information (CVE, exploits, etc.) est intégrée au système par Microsoft Threat Intelligence. Si vos systèmes y sont vulnérables, votre Exposure Score réagira. En d'autres termes, les « règles » sont ici les vulnérabilités et risques collectés, et cette liste s'allonge à chaque Patch Tuesday et à chaque nouveau rapport CVE. Là où, pour le Secure Score, Microsoft décide manuellement « nous allons désormais recommander cette bonne pratique », l'Exposure Score est une conséquence plus automatisée du renseignement sur les menaces : une nouvelle CVE de gravité critique ? Elle compte jusqu'à ce que vous appliquiez le correctif.
Microsoft est aussi ouvert aux retours des clients : dans le tableau de bord Secure Score, vous pouvez par exemple indiquer qu'une recommandation ne vous semble pas utile ou faire des suggestions. Dans Exposure Management aussi, vous pouvez choisir « Suggest new metrics to the product team ». Tout cela influence l'évolution des outils.
[### Microsoft le dit :
« Security should be balanced with usability, and not every recommendation can work for your environment. »](https://www.cnbc.com/2023/11/28/ai-like-chatgpt-is-creating-huge-increase-in-malicious-phishing-email.html)
Pourquoi Microsoft ne met-il pas automatiquement en œuvre les recommandations ?
Beaucoup d'administrateurs se posent la question : si le Secure Score sait ce qu'il faut faire, pourquoi Microsoft n'active-t-il pas simplement ces paramètres lui-même dans mon tenant ? Il y a pour cela quelques raisons et considérations importantes :
- Pas de solution universelle : toutes les recommandations ne sont pas adaptées ou pratiques pour chaque environnement. Microsoft publie des bonnes pratiques génériques, mais les organisations diffèrent énormément. Ce qui va de soi pour une organisation (par exemple imposer la MFA à tous les utilisateurs) peut causer de sérieux problèmes de continuité à une autre (applications héritées incompatibles avec la MFA, utilisateurs dans des zones sans couverture téléphonique fiable, etc.). Microsoft souligne donc : « Security should be balanced with usability, and not every recommendation can work for your environment. »
- Perturbations et dépendances : beaucoup de paramètres de sécurité peuvent être perturbants s'ils sont imposés brutalement. Imaginez que Microsoft décide de lui-même « à partir de demain, toutes les boîtes partagées sont strictement bloquées sauf si… » : cela pourrait signifier une interruption de la messagerie pour certaines entreprises. Dans la pratique, de tels changements doivent être planifiés, communiqués et testés. Les recommandations du Secure Score sont un point de départ pour qu'un administrateur fasse cette planification : vous connaissez votre environnement mieux que quiconque et pouvez évaluer l'impact d'un paramètre et les conditions préalables éventuelles.
- Votre propre contrôle et l'acceptation du risque : Microsoft laisse délibérément aux organisations le contrôle des risques qu'elles veulent atténuer et de ceux qu'elles acceptent en connaissance de cause. Dans le Secure Score, vous pouvez par exemple indiquer « we accept this risk » ou « résolu par une alternative » pour une recommandation donnée. Elle est alors retirée du calcul du score. Ce mécanisme existe parce que certaines recommandations ne sont peut-être pas pertinentes dans votre situation, ou que vous les résolvez autrement. Si Microsoft imposait tout automatiquement, il n'y aurait pas de place pour un tel arbitrage au cas par cas.
- Responsabilité : si Microsoft modifie automatiquement un paramètre et que quelque chose tourne mal (par exemple une perte d'accès aux données ou des applications qui tombent), qui est responsable ? Dans le modèle de responsabilité partagée du cloud, la configuration du tenant incombe au client. Microsoft veut vous donner des orientations et des outils, mais c'est finalement le client qui doit prendre la décision. Le client garde ainsi le contrôle et la responsabilité. Microsoft fournit donc les informations (score, impact, et même des comparaisons avec des pairs) pour bien étayer cette décision, plutôt que de l'imposer.
Dans la pratique, Microsoft reconnaît donc que toutes les recommandations ne doivent pas être appliquées aveuglément. Elles existent pour vous permettre de faire des choix conscients et vous aider à ne rien oublier. Mieux encore, Microsoft le dit lui-même : certaines recommandations ne sont peut-être pas pertinentes pour votre entreprise ; l'objectif est surtout de progresser sur les points qui comptent pour vous. Un Secure Score de 100 % n'est pas sacré si cela signifie que vous avez activé toutes sortes de choses qui entravent votre fonctionnement. Il s'agit de trouver les bonnes mesures, adaptées à votre profil de risque.
Conclusion
Utilisez-les avec discernement : non pas comme des chiffres absolus à poursuivre sans contexte, mais comme des outils pour mener la conversation sur la sécurité dans votre organisation et prioriser les actions. Ainsi, le Secure Score et l'Exposure Score vous aident à élever pas à pas votre sécurité à un niveau supérieur et à réduire le risque de manière démontrable.
N'hésitez pas à nous contacter ou à contacter votre partenaire IT si vous voulez discuter des étapes que votre PME peut franchir.
PS : Si vous avez lu jusqu'ici… … vous êtes prêt pour un plan clair. Commencez ici avec votre audit de sécurité Microsoft 365.