Les chemins d'attaque dans Microsoft Defender
Que sont les chemins d'attaque ?
Les cyberattaques modernes se résument rarement à une seule étape. Les attaquants cherchent en permanence la voie de la moindre résistance au sein d'un réseau : une chaîne de maillons faibles qui leur permet de progresser d'un simple point d'entrée jusqu'aux joyaux de la couronne, comme les contrôleurs de domaine ou les données sensibles. Une telle chaîne d'opportunités s'appelle un chemin d'attaque. Chaque erreur de configuration ou droit d'accès trop large semble anodin pris isolément, mais ensemble, ils peuvent former une route permettant à un attaquant de se déplacer latéralement et d'élever ses privilèges pas à pas.
Comprendre et éliminer ces chemins d'attaque est crucial : les études soulignent qu'identifier et traiter de manière proactive les chemins d'attaque est l'une des stratégies les plus efficaces pour éviter des fuites de données majeures.
« Avec un bon déploiement de la technologie Microsoft Defender et un état d'esprit Zero Trust, nous pouvons réduire drastiquement ces chemins. »
— Geert De Keyser, Dunetrails Dans cette analyse approfondie, nous expliquons ce que sont les chemins d'attaque et comment ils apparaissent dans un environnement Microsoft 365. Nous analysons ensuite les détails techniques : quelles fonctionnalités de Microsoft Defender, comme l'Attack Surface Reduction et Threat Analytics, aident à détecter ou à empêcher les mouvements latéraux, illustrées par des scénarios et des références MITRE ATT&CK. Nous passons ensuite aux solutions et aux bonnes pratiques : comment configurer Microsoft Defender et votre environnement pour atténuer les chemins d'attaque, et comment l'intégration avec le Secure Score contribue à une sécurité structurellement meilleure.
En bref : vous apprenez non seulement pourquoi les chemins d'attaque sont si dangereux, mais surtout comment les trouver et les bloquer avec les bons outils et les bonnes configurations. Commençons par la manière dont le problème apparaît.
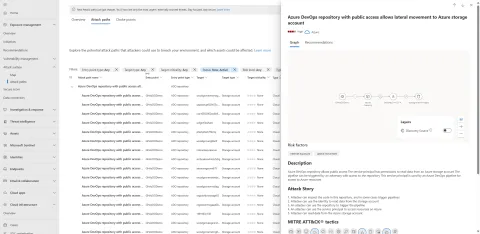
Comment les chemins d'attaque apparaissent-ils dans les environnements Microsoft 365 ?
Même dans des environnements bien gérés, des combinaisons inaperçues de droits et de ressources peuvent former un chemin d'attaque. Quelques causes typiques dans un environnement Microsoft 365 (et AD hybride) :
- Identifiants réutilisés ou stockés : un administrateur qui se connecte avec son compte administrateur sur un poste de travail ordinaire y laisse des identifiants. Un attaquant qui compromet ce PC trouve le hash de l'administrateur en mémoire ou dans le cache et peut rebondir vers le niveau serveur ou domaine (le scénario classique du Pass-the-Hash). C'est d'autant plus grave quand le même mot de passe administrateur local est utilisé partout : compromettez une machine et vous avez ensuite un accès administrateur sur toutes les machines.
- Autorisations et appartenances à des groupes excessives : des utilisateurs qui restent membres d'anciens groupes (sensibles), ou des comptes de service aux privilèges trop élevés. Un attaquant qui met la main sur un tel compte hérite immédiatement de nombreux droits d'accès. Les chemins de mouvement latéral apparaissent souvent parce qu'un utilisateur non sensible peut accéder indirectement à des comptes sensibles via des groupes ou des machines partagés. Par exemple : l'utilisateur A est administrateur local sur PC1 ; l'administrateur B se connecte un jour sur PC1 ; il existe désormais un chemin du compte de A vers les droits d'administrateur de B via PC1. Sans les bons outils, de telles relations peuvent être difficiles à percer dans des environnements Microsoft 365/AD complexes.
- Services internes accessibles à tous les clients : par défaut, les clients Windows peuvent se joindre mutuellement via des protocoles comme SMB (partage de fichiers) ou WMI. Les attaquants en abusent : une fois à l'intérieur, depuis une machine compromise, ils scannent agressivement les alentours et se connectent à d'autres machines (par exemple via SMB pour se déplacer latéralement ou copier des outils). S'il n'y a pas de segmentation interne stricte ni de pare-feu, un attaquant passe pratiquement sans entrave d'un PC à l'autre.
- Absence de MFA et protocoles hérités : dans le contexte du cloud Microsoft 365, nous voyons aussi des chemins d'attaque apparaître à cause d'une mauvaise hygiène des identités. Par exemple : un utilisateur sans MFA qui est victime de phishing ; l'attaquant dispose alors d'un jeton cloud valide. Via des protocoles hérités (qui n'exigent pas de MFA, comme les anciens POP/IMAP), il peut ainsi accéder à d'autres services. Ou imaginez : des identifiants divulgués d'un utilisateur qui avait conservé des droits d'administrateur global « au cas où ». Ce sont des chemins faciles à exploiter pour les attaquants, qui restent souvent sous le radar.
En résumé, les chemins d'attaque naissent d'accès qui « fuient » sans contrôle du bas vers le haut : mots de passe stockés, administrateurs locaux partagés, connexions réseau trop ouvertes ou comptes disposant de plus de droits que strictement nécessaire. Les environnements Microsoft 365 et hybrides comportent de nombreuses interdépendances, ce qui permet à un seul point faible de se propager à d'autres parties. Le défi est d'obtenir une visibilité sur ces chemins cachés avant qu'un attaquant ne les trouve. C'est là qu'entrent en jeu les fonctionnalités avancées de Microsoft Defender.
Analyse technique des chemins d'attaque et de la défense
Dans cette section, nous analysons comment la pile de sécurité Microsoft identifie et bloque les chemins d'attaque. Nous passons en revue les fonctionnalités pertinentes de Microsoft Defender qui aident à révéler ou à bloquer les chemins d'attaque.
Microsoft Defender for Identity
Pour les environnements Active Directory sur site connectés à Microsoft 365, Defender for Identity est un outil essentiel. L'une de ses fonctionnalités clés est l'identification des Lateral Movement Paths (LMP). Ce sont des chemins visuels qui montrent comment un attaquant pourrait passer d'un compte standard à un compte sensible au sein de votre domaine AD.
Point crucial : Defender for Identity signale les « Riskiest lateral movement paths » comme évaluation de sécurité. Les comptes situés à 3 étapes intermédiaires ou plus entre des comptes non sensibles et sensibles sont considérés comme à risque. Les actions recommandées sont alors par exemple : retirer cet utilisateur du groupe des administrateurs locaux, ou utiliser un compte distinct pour l'administration sur cette machine. Le chemin est ainsi fermé. En d'autres termes, Defender for Identity vous fournit une liste concrète des routes vulnérables de votre réseau à fermer, une aide considérable pour fixer les priorités.
Conseil : Microsoft Defender for Identity s'intègre au Secure Score et fournit environ 27 recommandations qui améliorent votre score. Beaucoup d'entre elles visent à réduire les possibilités de mouvement latéral, comme « Remove users from highly privileged groups » ou « Resolve unsafe protocol settings ».
En menant ces actions, vous n'améliorez pas seulement votre score, vous éliminez aussi des chemins d'attaque.
Microsoft Defender for Endpoint
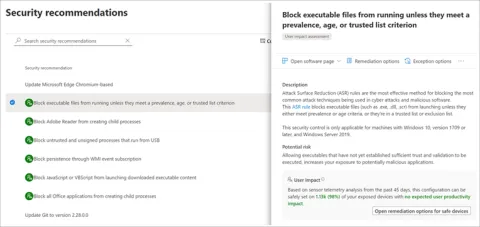
Côté postes (clients et serveurs Windows 10/11), l'Attack Surface Reduction est un mécanisme de défense puissant. L'ASR consiste en un ensemble de règles qui bloquent ou restreignent simplement certaines actions à risque au niveau du système. La surface d'attaque s'en trouve considérablement réduite et un maillon crucial de la chaîne d'attaque est souvent rompu. Quelques règles ASR pertinentes concernant le mouvement latéral et l'élévation de privilèges :
- Bloquer le vol d'identifiants depuis LSASS : cette règle empêche des processus non autorisés de lire des mots de passe ou des hashes dans le processus mémoire LSASS. Elle arrête des outils comme Mimikatz qui extraient des identifiants (MITRE ATT&CK T1003) et empêche un attaquant de récolter les données de connexion d'autres utilisateurs sur le système, une préparation typique au mouvement latéral.
- Bloquer la création de processus via PSExec/WMI : cette règle empêche qu'un processus soit lancé à distance via des outils comme PsExec ou via des appels WMI. Les attaquants qui passent d'une machine A à une machine B utilisent souvent ces techniques d'exécution à distance (MITRE T1021 Remote Services). Avec l'ASR actif, une telle tentative tourne court : la commande n'est tout simplement pas exécutée sur la machine cible.
- Bloquer l'injection de code et les macros malveillantes : d'autres règles ASR empêchent les applications Office de lancer des processus enfants inattendus ou d'injecter du code dans d'autres processus. Elles visent surtout le début d'une attaque (par exemple une macro Word qui installe une porte dérobée). En fermant ces voies, il devient plus difficile pour une attaque de prendre pied, et indirectement d'entamer un parcours latéral.
Microsoft recommande de toujours activer au minimum l'ensemble standard de règles ASR, car elles ont peu d'impact sur les utilisateurs finaux.
Cela inclut la protection LSASS et le blocage WMI/PsExec. Dans les journaux d'audit, vous voyez ensuite si un logiciel légitime a malgré tout besoin d'une telle action, afin de définir des exceptions ciblées. En général, les règles ASR apportent toutefois un gain de sécurité élevé : de nombreuses techniques d'attaque, sinon difficiles à détecter, sont neutralisées en amont. Vous coupez ainsi des chemins d'attaque potentiels avant qu'ils ne puissent être utilisés.
Threat Analytics
À côté des mesures préventives, la connaissance des menaces est également importante. Pour cela, Microsoft 365 Defender comprend Threat Analytics, un module de renseignement sur les menaces intégré. Les experts en sécurité de Microsoft y publient des rapports actuels sur les menaces émergentes, les campagnes d'acteurs malveillants et les nouvelles vulnérabilités.
Imaginez qu'un rapport Threat Analytics paraisse sur un nouveau ransomware qui se propage via une faille ou une erreur de configuration précise. Le rapport montre le déroulement de l'attaque (par exemple « le logiciel malveillant se déplace latéralement via des partages SMB ouverts ») et donne des conseils de mitigation concrets. De plus, vous voyez dans votre propre tableau de bord s'il existe déjà des signaux d'alarme ou des systèmes vulnérables liés à cette menace dans votre environnement.
Threat Analytics fait ainsi office de système d'alerte précoce. Il montre de manière proactive où vous pourriez avoir des chemins d'attaque actuellement prisés par les attaquants. Votre équipe SecOps peut immédiatement vérifier si les actions recommandées (correctifs, ajustements de configuration) ont été réalisées. Dans le contexte du Zero Trust et de l'amélioration continue, c'est très précieux : votre défense devient guidée par la menace. Les organisations qui utilisent activement le renseignement sur les menaces comblent souvent les failles avant qu'elles ne soient exploitées par une véritable attaque.
En bref, Microsoft 365 Defender offre un large éventail de fonctionnalités pour s'attaquer aux chemins d'attaque : de la cartographie des chemins (LMP de Defender for Identity) au blocage préventif des méthodes d'attaque typiques (ASR), en passant par la veille sur les nouvelles tactiques (Threat Analytics). Ensemble, ces outils forment une défense multicouche conçue pour arrêter tôt ou empêcher complètement les mouvements latéraux.
Les chemins d'attaque sont les routes cachées qu'un attaquant emprunte lors d'une intrusion.
Conclusion
Les chemins d'attaque sont les routes cachées qu'un attaquant emprunte lors d'une intrusion. Ces chemins naissent de notre propre infrastructure : des utilisateurs qui se connectent sur plusieurs systèmes, des mots de passe qui traînent quelque part ou des autorisations un peu trop larges par facilité.
Heureusement, nous ne sommes pas condamnés à regarder sans rien faire. Avec un bon déploiement de la technologie Microsoft Defender et un état d'esprit Zero Trust, nous pouvons réduire drastiquement ces chemins. Les principales leçons à retenir :
- Connaissez votre réseau et vos identités : utilisez des outils comme Defender for Identity pour révéler les routes cachées et les corriger. Surveillez quels comptes se connectent où et mettez en place LAPS pour mettre fin à la réutilisation des identifiants.
- Le durcissement est essentiel : activez ces règles d'Attack Surface Reduction ; elles gênent peu mais empêchent des classes entières de techniques d'attaque. Fermez les « portes » inutiles du réseau avec des pare-feu et de la segmentation. Chaque trappe condamnée oblige l'attaquant à recourir à des méthodes plus risquées et plus bruyantes, que vous remarquez plus facilement.
- Gestion des identités et des accès : mettez en place des contrôles d'accès stricts. La MFA partout, pas d'authentification héritée. Ne faites pas de vos administrateurs des dieux permanents, donnez-leur de préférence un accès JIT.
- Utilisez le Secure Score comme guide : le Secure Score montre où se situent vos plus grandes failles et si vous progressez. C'est un excellent point d'appui pour construire un plan d'amélioration et convaincre la direction en interne (« notre score est aujourd'hui de 45 %, nous visons 80 % d'ici six mois en faisant X, Y et Z »). Beaucoup d'actions du Secure Score contribuent directement à éliminer des chemins d'attaque.
En combinant ces mesures, vous créez un environnement dans lequel un attaquant a beaucoup plus de mal à se déplacer. Idéalement, votre réseau passe d'un open space à un coffre-fort à compartiments : même si quelqu'un entre, il reste enfermé dans une pièce et ne peut pas atteindre les joyaux de la couronne. Vous gagnez du temps et de la visibilité pour réagir.
Curieux de savoir où en est votre organisation en matière de chemins d'attaque et d'hygiène de sécurité générale ? Lancez notre scan e-mail gratuit. Nous y mesurons votre Microsoft Secure Score actuel, analysons les chemins d'attaque exposés et vous remettons un plan d'action ciblé pour renforcer votre environnement. Contactez-nous dès aujourd'hui, évitez de devenir la prochaine cible et gardez une longueur d'avance sur l'attaquant !