L'IA dans tous les recoins du paysage IT
Bienvenue dans la newsletter Dunetrails de cette semaine ! Nous vous mettons une fois de plus au courant des principales évolutions autour de Microsoft 365 et de la sécurité. Microsoft Ignite 2025 a apporté son lot de nouveautés. Nous nous penchons sur Agent 365, le tout nouvel outil de contrôle pour gérer les agents IA dans votre organisation. Nous examinons aussi Security Copilot : l'assistant de sécurité IA de Microsoft, désormais inclus dans les offres E5 (avec 400 SCU par 1 000 licences, qu'est-ce que cela signifie ?). Nous vous présentons également 12 nouveaux Microsoft Security Agents qui simplifient les tâches IT et de sécurité. Enfin, nous abordons les profils de passkeys et les passkeys synchronisées, un pas de plus vers un avenir sans mot de passe.
Lisez la suite pour tous les détails. Et bonne nouvelle : à partir de cette semaine, notre newsletter est aussi disponible en audio sur Spotify, pour l'écouter facilement en déplacement !
Agent 365 : le contrôle de tous vos agents IA
L'une des plus grandes annonces d'Ignite était Agent 365, une nouvelle plateforme de gestion des agents IA. Mais que sont exactement ces « agents IA » ? Pensez à de petits assistants intelligents (des outils d'IA) capables d'effectuer automatiquement des tâches pour vous dans Microsoft 365, Azure ou Windows. Par exemple un agent qui classe les e-mails, rédige un rapport ou examine des incidents de sécurité. Pratique, mais dans une organisation, vous voulez garder le contrôle sur ce que font ces agents et sur les données qu'ils voient.
Agent 365 est donc conçu comme un « plan de contrôle » pour tous ces agents IA dans votre entreprise. Microsoft donne à chaque agent IA sa propre identité Entra ID (comme chaque utilisateur a un compte). En tant qu'administrateur IT, vous pouvez ainsi suivre précisément quels agents sont actifs, ce qu'ils font et à quoi ils ont accès. Dans la console d'administration Microsoft 365, vous obtenez une vue centrale de tous les agents IA de l'organisation, qu'ils aient été créés via Copilot Studio, Azure AI ou ailleurs.
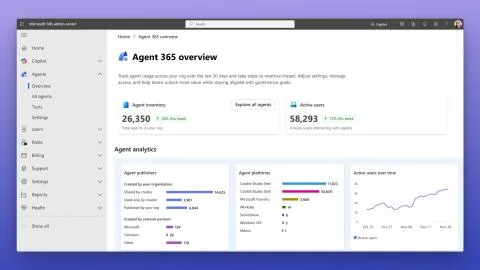
Sans gestion centralisée, des collaborateurs ou des développeurs pourraient activer des agents IA au petit bonheur, avec un accès potentiellement non maîtrisé aux données de l'entreprise. Agent 365 vous permet donc :
- Visibilité : voir tous les agents actifs et leurs activités dans un seul tableau de bord. Fini le « shadow AI » caché ; même les agents tiers ou open source figurent dans l'aperçu.
- Gestion des identités et des accès : comme chaque agent a une identité Entra ID, vous pouvez leur appliquer des politiques comme aux utilisateurs. Par exemple définir des modèles de droits pour qu'un agent n'accède qu'aux données strictement nécessaires (moindre privilège).
- Visibilité et conformité : Agent 365 journalise les actions des agents pour les audits et la conformité. Vous pouvez produire des rapports et même mesurer le retour sur investissement d'un agent.
WorkIQ : l'IA qui rend votre travail (et votre poste) plus intelligent
À côté des outils pour le service IT, Ignite a aussi apporté des nouveautés pour les utilisateurs finaux eux-mêmes. WorkIQ est un nouveau concept au sein de Microsoft 365 Copilot, destiné à rendre votre journée de travail plus productive et plus simple. Mais qu'est-ce que WorkIQ exactement ?
Vous pouvez voir WorkIQ comme « l'intelligence » en coulisses de Copilot et de vos applications Microsoft 365. Le système analyse deux choses :
- Les données de votre organisation (par exemple les agendas, les documents, les workflows)
- Une sorte de « mémoire » de la manière dont vous utilisez les outils d'IA et de vos préférences.
En combinant les deux, WorkIQ tente de comprendre de manière proactive ce dont vous avez besoin pendant votre travail. Concrètement, l'IA peut par exemple prédire quelle étape suit logiquement dans votre tâche en cours, ou quel outil (agent) correspond le mieux à ce que vous essayez de faire.
Security Copilot désormais inclus dans E5 (avec 400 SCU par 1 000 licences)
Lors d'Ignite, Microsoft a annoncé que Security Copilot serait disponible sans frais supplémentaires pour tous les clients disposant d'un abonnement Microsoft 365 E5, au sein de leurs outils de sécurité habituels. C'est une grande nouvelle, car Security Copilot était auparavant un produit distinct (payant). Il devient désormais tout simplement un avantage d'E5.
Que signifie « 400 SCU par 1 000 licences » ?
Un chiffre précis a retenu l'attention dans cette annonce : « 400 SCU inclus par 1 000 licences, jusqu'à 10 000 SCU par mois ». Quelques explications s'imposent :
- SCU signifie Security Compute Unit. Vous pouvez le voir comme une unité de mesure de la puissance de traitement IA ou de la capacité que vous utilisez dans Security Copilot. Chaque fois que vous confiez une tâche à Copilot (un prompt, une analyse, une action d'agent, etc.), cela « coûte » un certain nombre de SCU, selon la lourdeur de la tâche.
- 400 SCU pour 1 000 utilisateurs revient à 0,4 SCU par utilisateur. Vous avez moins de 1 000 utilisateurs E5 ? Vous recevez aussi des SCU au prorata. Par exemple, une PME avec 100 licences E5 recevrait 40 SCU par mois inclus. Avec 250 licences, vous recevez 100 SCU par mois, et ainsi de suite (c'est linéaire).
- Ce crédit est mensuel et se réinitialise chaque mois (il ne se cumule pas si vous ne l'utilisez pas).
Maintenant, que pouvez-vous faire avec ces SCU ? Microsoft indique que 400 SCU pour 1 000 utilisateurs suffisent pour des « scénarios typiques ». Un exemple concret : une organisation de 4 000 utilisateurs E5 reçoit 1 600 SCU par mois inclus. Avec cela, les équipes de sécurité peuvent ce mois-là par exemple lancer des dizaines d'analyses IA, faire résumer des alertes, générer des rapports, etc., sans coûts supplémentaires. Si elles dépassent ces 1 600 SCU, la production de Copilot est temporairement plafonnée ou vous devez acheter de la capacité supplémentaire. Mais là encore, l'estimation est que pour une charge de travail normale, les SCU inclus suffisent largement.
La valeur est considérable. Auparavant, en tant que client, vous deviez acheter de la capacité Security Copilot (à 4 dollars par SCU et par heure provisionnée), ce qui pouvait représenter des dizaines de milliers de dollars par an pour une grande organisation. Vous l'obtenez désormais en bonus avec E5. Pour les PME disposant d'E5, l'avantage est surtout de pouvoir expérimenter et profiter des fonctions IA de Security Copilot sans facture supplémentaire.
Une douzaine de nouveaux Security Agents
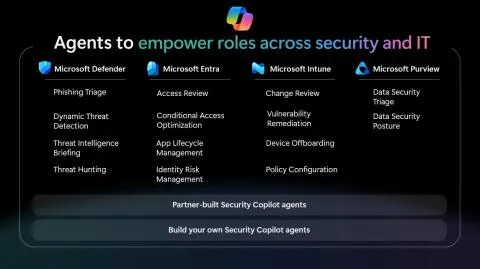
Dans le sillage de Security Copilot, Microsoft a annoncé lors d'Ignite 12 tout nouveaux « agents » IA intégrés à la suite de sécurité (Defender, Entra, Intune, Purview). Ces agents sont conçus pour reprendre ou simplifier des tâches ciblées des équipes de sécurité et IT. Nous détaillons ici les quatre agents les plus marquants.
Les quatre nouveaux agents les plus importants :
- Dynamic Threat Detection Agent : au lieu de règles statiques ou de signaux isolés, cet agent utilise une analyse IA continue pour découvrir des schémas dans les incidents de sécurité. Il examine tous les outils de sécurité (y compris des tiers connectés via Sentinel) pour trouver des lacunes dans votre couverture et flairer de nouvelles menaces. Là où un système traditionnel ne déclenche peut-être l'alarme que sur des conditions prédéfinies, cet agent recherche de manière proactive des liens suspects qui passeraient sinon inaperçus. Les données de votre cloud AWS ou de sources de journaux externes sont ainsi intégrées à l'analyse des menaces. Pour votre organisation, ce petit agent peut faire office de détective 24/7 qui apprend en permanence et détecte ainsi les attaques le plus tôt possible.
- Threat Hunting Agent : cet agent redéfinit le processus de chasse aux menaces (la recherche active de signes d'intrusion ou de logiciels malveillants qui n'ont pas encore déclenché d'alerte). Normalement, la chasse aux menaces demande beaucoup d'expertise humaine : les analystes doivent écrire des requêtes complexes et fouiller d'énormes quantités de journaux. Le Threat Hunting Agent supprime cet obstacle en prenant en charge le langage naturel. Un analyste pourra bientôt taper littéralement : « Recherche dans les journaux une activité PowerShell suspecte au cours des dernières 48 heures », et l'agent mène l'analyse. Il ajoute des éléments de contexte, par exemple des corrélations entre un PC exécutant d'étranges scripts PowerShell et un schéma de malware connu. La chasse aux menaces avancée devient ainsi plus accessible aux petites équipes ou aux administrateurs moins expérimentés, car l'IA fait le gros du travail et sert les résultats sur un plateau.
- Identity Risk (Management) Agent : cet agent se concentre sur vos utilisateurs et la sécurité de leurs accès. Au lieu de notifications statiques standard (« L'utilisateur X est suspect »), il surveille en temps réel les risques par identité. Il détecte par exemple quand un utilisateur tente soudain de se connecter depuis deux pays à la fois (impossible travel), ou quand une tentative inhabituelle d'accès à des données sensibles a lieu. L'agent guide ensuite la réponse ; il peut faire des suggestions : « La connexion de l'utilisateur Y est très suspecte. Action : réinitialiser le mot de passe ou bloquer le compte ? », que l'administrateur peut exécuter en un clic. De plus, cet agent dispose d'une sorte de mémoire : si vous marquez sans cesse certaines alertes comme fausses alertes, il l'apprendra et tirera moins souvent la sonnette d'alarme dans ces cas. Résultat : votre gestion des identités devient plus proactive, et pourtant plus sereine.
- Change Review Agent : quand, en tant qu'administrateur IT, vous modifiez votre gestion des postes dans Intune (par exemple en déployant une nouvelle configuration ou une nouvelle politique), il y a toujours une part d'incertitude : que va exactement déclencher cette politique sur tous les appareils ? Le Change Review Agent lève cette incertitude. Lorsque vous effectuez une modification, l'agent l'analyse dans son contexte : « Qu'est-ce qui change par rapport aux paramètres existants ? Quels appareils ou utilisateurs sont concernés ? Y a-t-il des conflits potentiels avec d'autres politiques ? ». Il vérifie même les risques de conformité : si vous assouplissez un paramètre de sécurité, l'agent vous avertit que cela ne cadre peut-être pas avec votre politique ou introduit des risques. Vous obtenez en fait une analyse d'impact en langage clair, avant de cliquer sur « Deploy ». Cela évite beaucoup de tâtonnements, et le système devient plus sûr parce que les configurations erronées sont arrêtées à temps.
Profils de passkeys et passkeys synchronisées
Le dernier sujet du jour concerne directement chaque utilisateur final : les passkeys. Microsoft Entra (anciennement Azure AD) a annoncé lors d'Ignite d'importantes améliorations autour des profils de passkeys et des passkeys synchronisées. C'est un pas de plus vers un monde sans mot de passe.
Petit rappel : qu'est-ce qu'une passkey ?
Une passkey est une méthode de connexion sans mot de passe basée sur la cryptographie à clé publique (norme FIDO2). En langage courant : au lieu de taper un mot de passe, vous ne saisissez rien, mais utilisez un appareil ou la biométrie pour vous connecter. Pensez à la façon dont vous ouvrez un compte sur votre smartphone avec votre empreinte ou votre visage, sans saisir de mot de passe. C'est le principe des passkeys. La sécurité tient au fait qu'il n'existe pas de mot de passe statique susceptible de fuiter ; la « clé » reste sur votre appareil et ce qui est envoyé au serveur ne peut pas être craqué (une clé publique).
Microsoft Entra prenait déjà en charge les passkeys, par exemple via l'application Microsoft Authenticator : il s'agissait de passkeys liées à un appareil. Cela signifie que la clé réside sur un seul appareil (par exemple votre téléphone) et ne peut pas être copiée. Très sûr, car même si quelqu'un disposait de votre sauvegarde, la clé ne fonctionne qu'avec cet appareil précis et votre biométrie.
Qu'est-ce qui change ?
- Profils de passkeys : vous pouvez désormais définir des politiques différentes pour les passkeys selon les groupes d'utilisateurs. Auparavant, l'utilisation des passkeys dans Entra était assez globale : activée pour tous ou désactivée. Vous pouvez maintenant par exemple imposer aux collaborateurs un certain type de passkey, tandis que les partenaires ou les sous-traitants temporaires relèvent d'une autre politique. Vous pouvez aussi faire coexister plusieurs méthodes de connexion par passkey sous différents « profils ». Cela donne de la flexibilité aux organisations : vous pouvez imposer des exigences plus strictes aux comptes à haut risque (par exemple uniquement des passkeys liées à un appareil) et plus souples pour les faibles risques (par exemple passkeys synchronisées autorisées, voir point 2). En bref, la granularité a augmenté.
- Prise en charge des passkeys synchronisées : c'est une nouveauté majeure. Microsoft offre désormais la possibilité d'autoriser des passkeys synchronisées stockées dans le cloud de tiers, comme le trousseau iCloud d'Apple, le gestionnaire de mots de passe de Google ou une application comme 1Password. Qu'est-ce que cela signifie ? Qu'un utilisateur peut par exemple créer une passkey pour son compte professionnel sur son iPhone, et que cette passkey devient disponible sur tous ses appareils Apple via iCloud. Ou qu'un utilisateur Android peut utiliser sa passkey sur plusieurs appareils grâce à la synchronisation Google.
Jusqu'ici, Microsoft ne tolérait que la variante la plus sûre (liée à l'appareil, qui ne se synchronise pas en dehors d'Authenticator). Désormais, Microsoft dit : nous comprenons que les utilisateurs veulent du confort. S'ils prennent un nouvel ordinateur ou un nouveau téléphone, ils ne veulent pas reconfigurer une méthode de connexion. Les passkeys synchronisées résolvent ce problème, au prix d'un léger compromis en matière de sécurité (elles sont après tout stockées chez Apple, Google ou dans un gestionnaire de mots de passe). Microsoft laisse désormais le choix à l'organisation : vous pouvez autoriser ou bloquer cette option par profil de passkey.
Et d'autres actualités pertinentes cette semaine…
Microsoft annonce la fin de WINS : le Windows Internet Name Service (WINS) sera entièrement supprimé des versions de Windows Server postérieures à 2025. Il est vivement conseillé aux organisations de migrer dès maintenant vers des solutions DNS modernes pour éviter de futures perturbations. (Quelqu'un utilise-t-il encore WINS ?)
Problème de hotpatch Windows 11 résolu : Microsoft a publié une mise à jour hors cycle (KB5072753) qui corrige une boucle d'installation du hotpatch de novembre 2025 (KB5068966). Le fonctionnement des systèmes n'était pas affecté, mais le problème provoquait des tentatives d'installation répétées.
CrowdStrike découvre une fuite interne : l'entreprise de cybersécurité CrowdStrike a identifié un collaborateur interne qui partageait des captures d'écran de systèmes internes avec des pirates. Il n'y a eu ni intrusion dans les systèmes ni fuite de données clients, mais l'incident a été transmis aux autorités.
Conclusion
Avec cet aperçu, vous êtes à nouveau à jour sur les récentes évolutions autour de Microsoft 365 et de la sécurité. En résumé, nous voyons Microsoft investir pour mettre davantage d'IA dans tous les recoins du paysage IT.
En même temps, Microsoft réalise que le contrôle, la sécurité et la convivialité restent essentiels ; les nouvelles fonctionnalités sont donc conçues pour offrir des capacités puissantes tout en laissant la maîtrise aux administrateurs et aux utilisateurs.
Nous vous conseillons de commencer à réfléchir au sein de votre organisation à la manière d'exploiter ces innovations. Peut-être un essai avec l'un des nouveaux agents Security Copilot ? Ou un plan pour déployer progressivement les passkeys et abandonner les mots de passe classiques ? Dunetrails est évidemment prêt à vous conseiller et à vous accompagner.
Dunetrails
PS : Vous préférez écouter ce contenu en déplacement ? Bonne nouvelle ! Notre newsletter est désormais aussi disponible en audio. Vous trouverez la version parlée sur Spotify : idéal pour vos trajets ou votre promenade de midi. Abonnez-vous à notre chaîne pour rester informé de cette manière aussi.