Pas de tickets ne veut pas dire bien géré
Il existe peu d'indicateurs IT dont les organisations sont satisfaites. Le nombre de tickets ouverts en fait partie. Pas d'utilisateurs qui attendent, pas de plaintes à la fête de fin d'année : tout doit donc aller bien.
Être certain de soi avec une file vide ? Personne ne le peut.
Nous avons récemment vu le rapport d'une entreprise où l'IT avait été gérée problème par problème pendant vingt ans. Chaque fois que quelque chose ne fonctionnait pas, on le réparait. Et cela se passait bien, car les personnes qui s'en chargeaient connaissaient leur environnement par cœur. Pas de tickets, pas d'escalades.
Jusqu'à ce qu'un audit soit imposé d'en haut, dans le cadre de NIS2. Le rapport était franchement mauvais. Non pas parce que quelqu'un avait bâclé son travail, mais parce que personne n'avait jamais validé l'ensemble. Tout tournait, rien n'avait été conçu.
Les toilettes du mauvais côté
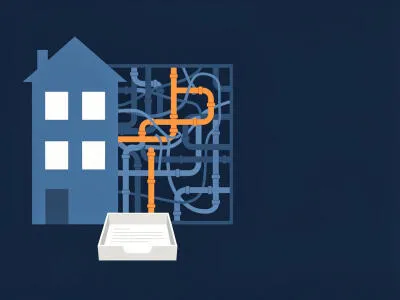
Notre image préférée de cette conversation : c'est une maison où les toilettes se trouvent à l'autre bout de la salle de bains, avec des tuyaux qui traversent tout le bâtiment. Chaque élément fonctionne. L'ensemble n'a aucun sens.
C'est ainsi que grandit un environnement IT construit problème par problème plutôt que selon un plan. Un nouvel outil ici, une solution rapide par-dessus, et après dix ans tout fonctionne encore, mais personne ne peut expliquer pourquoi. Et encore moins prouver que c'est sûr.
Pourquoi cela arrive
Pas parce que les équipes IT ne font pas leur travail. Mais parce que l'urgent l'emporte toujours sur l'important. Aujourd'hui, l'imprimante du directeur passe avant la revue des droits d'accès. C'est logique, mais la conséquence est que le travail structurel est sans cesse reporté. Dans beaucoup d'organisations, le mode pompier n'est pas un incident : c'est le mode de fonctionnement normal.
Et c'est là que se trouve le piège que personne ne nomme : tant qu'il n'y a pas de tickets, la direction suppose que tout est sous contrôle. Le risque continue de courir en silence. Jusqu'à ce qu'un client, un assureur ou un auditeur demande des preuves. On découvre alors que personne n'est responsable de la sécurité, et le choc est considérable.
Ce qui est réellement parlant
Une bonne gestion se voit. Il y a quelqu'un qui peut vous dire qui a des droits d'administrateur, et pourquoi. Il existe un aperçu récent de qui a accès à quoi. Il y a des accords sur ce qui se passe quand un appareil est perdu ou qu'une personne quitte l'entreprise. Il y a un rapport que vous pouvez présenter au conseil d'administration sans sourciller.
Ce n'est pas une occupation quotidienne pour un responsable IT interne dont la file est pleine. C'est en revanche précisément le travail pour lequel existe une couche de sécurité au-dessus de l'IT existante. Mesurer, expliquer, améliorer. Réécrire l'histoire de cette maison ne commence pas par la démolition, mais par un plan.
Demandez un audit si vous voulez savoir si votre environnement grandit de manière réfléchie ou s'il se contente de tourner.