L'identité comme point d'ancrage : pourquoi « nous avons la MFA » n'est pas une déclaration de sécurité
Introduction
Dans beaucoup d'organisations, la conviction persiste que « nous avons la MFA, donc tout va bien ». Mais quiconque examine régulièrement des environnements Microsoft 365 sait qu'il ne s'agit généralement pas d'une déclaration de sécurité, mais plutôt d'une hypothèse sans preuve.
Dans la pratique, nous voyons des environnements où la MFA est obligatoire sur papier, mais où :
- des exceptions existent parce que des collaborateurs estiment que l'employeur « n'a pas le droit d'utiliser » leur smartphone privé
- les appareils BYOD sont insuffisamment contrôlés, voire échappent complètement à la conformité
- Windows Hello for Business est « disponible » mais pas imposé
- les administrateurs bénéficient d'exceptions qui ne sont en réalité pas défendables
La réalité est la suivante : l'identité n'est un point d'ancrage que lorsque les contrôles sont imposables, démontrables et mesurables. Sans ces trois principes, la MFA reste une case à cocher, pas de la sécurité.
Analyse technique approfondie
Couverture MFA ≠ application de la MFA
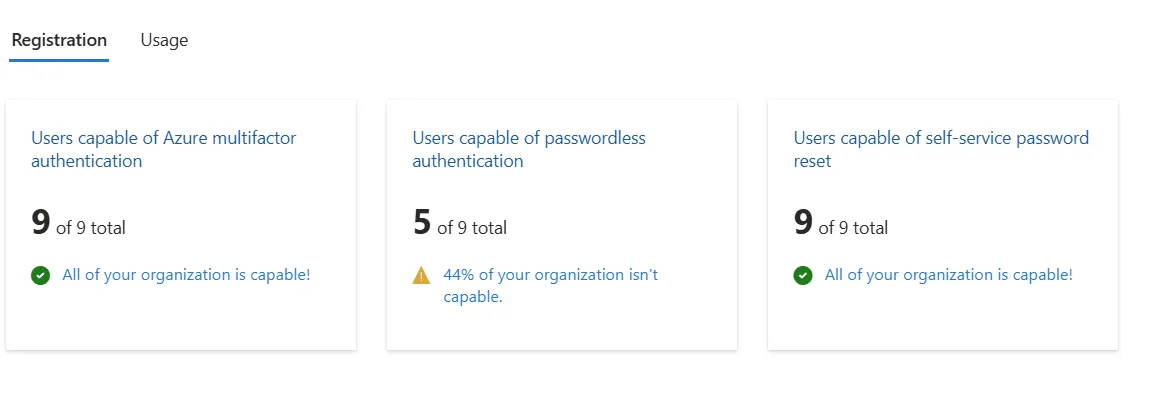
Figure 1 : Entra ID - Authentication Methods - Monitoring - Activity
Dans Microsoft Entra ID, presque chaque environnement peut montrer que x % des utilisateurs ont enregistré une méthode MFA. Mais ce n'est pas une preuve de sécurité.
L'application n'a lieu que lorsque l'accès conditionnel empêche réellement un utilisateur d'entrer sans authentification forte :
- Authentication Strengths → des parcours résistants au phishing et imposables
- Évaluation des politiques (CA) → quelles combinaisons utilisateur/appareil/lieu/application sont effectivement autorisées
- Connexions et utilisateurs à risque → là où Entra ID calcule activement un risque fondé sur des signaux
- Conformité des appareils → essentielle pour contrer le vol de cookies et le rejeu de jetons
Ce dernier point est crucial : sans conformité des appareils, la sécurité des identités reste toujours un travail à moitié fait. Il devient techniquement très difficile pour un attaquant d'abuser d'un jeton d'actualisation lorsque ce jeton est lié à un appareil conforme et à une puce TPM. C'est exactement pourquoi WHfB, Cloud Kerberos Trust et le token binding moderne constituent une pierre angulaire d'un parcours résistant au phishing.
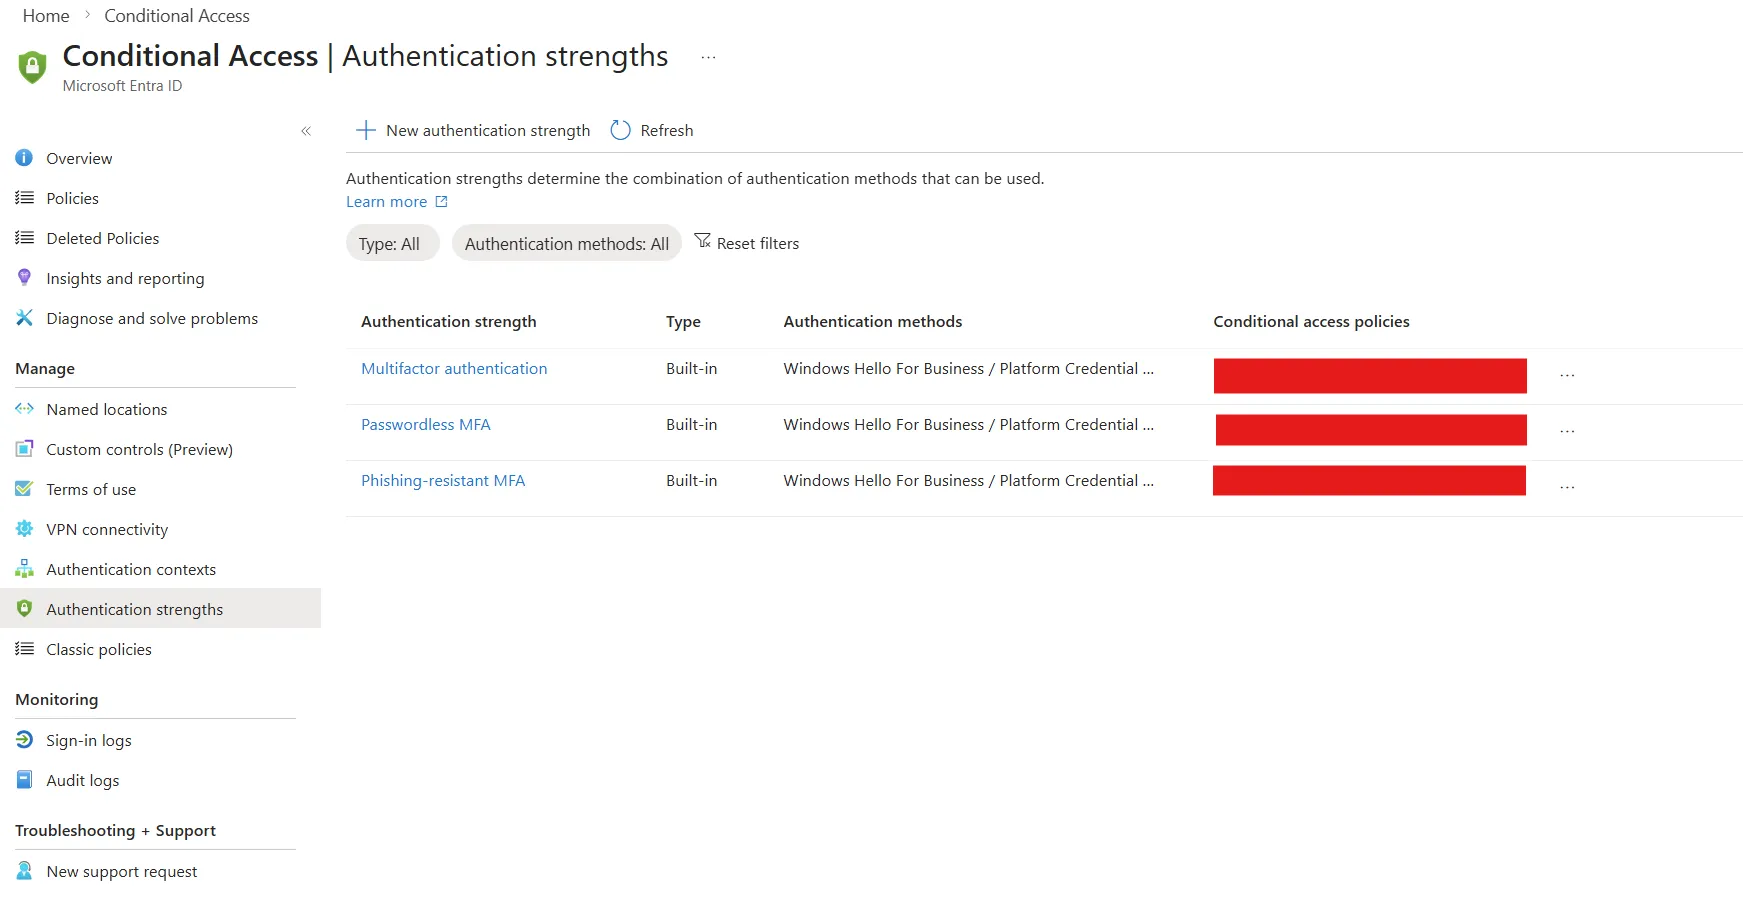
Figure 2 : Entra ID - Conditional Access - Authentication Strengths
Administrateurs et flux de privilèges
Les comptes administrateur obéissent à d'autres règles que les utilisateurs ordinaires. Une seule erreur ou un seul clic trompeur peut compromettre un tenant entier. C'est pourquoi :
- pas de BYOD
- pas de méthodes MFA faibles
- pas d'exceptions
- pas de boîte mail ni de compte Teams sur le profil administrateur
- une utilisation d'internet restreinte (uniquement les endpoints Microsoft nécessaires et autorisés)
Un compte administrateur n'est pas un « compte de travail ». La communication, les recherches, l'e-mail et la navigation se font toujours depuis un compte utilisateur ordinaire. Le compte administrateur reste stérile et ne sert qu'à l'administration.
Exigences minimales :
- un identifiant portable résistant au phishing (comme FIDO2 ou une passkey)
- un identifiant local comme Windows Hello for Business
- un accès conditionnel strict, adapté au niveau de privilège
- une gouvernance PIM, pour que les droits d'administrateur ne soient que temporaires
Ce que nous observons sur le terrain
Nous voyons sans cesse les mêmes schémas :
- la MFA est « obligatoire », mais uniquement pour les 80 % qui ont accepté une application d'authentification
- les 20 % restants bénéficient d'exceptions non compensées
- les appareils BYOD se trouvent dans une zone grise, sans conformité
- WHfB est activé, mais personne ne vérifie si les utilisateurs l'utilisent réellement
- aucun groupe n'a de politique imposant une authentification résistante au phishing
- les politiques d'accès conditionnel sont en « report-only » au lieu de bloquer
Ce type de risque ne devient généralement visible que lorsque vous faites analyser systématiquement l'environnement via un audit de sécurité.
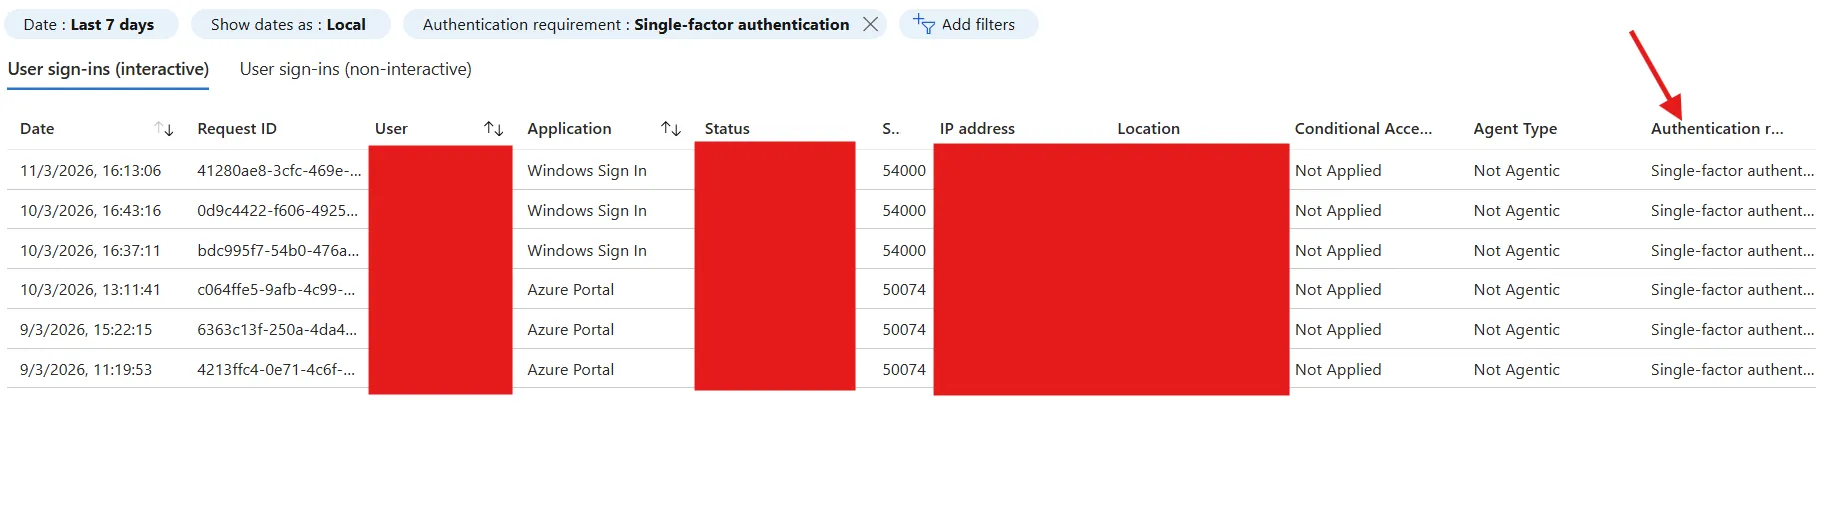
Figure 3 : Entra ID - Users - Sign-In Logs - Filter
Pourquoi c'est un risque réel
Lorsque l'identité n'est pas un point d'ancrage imposable :
- la MFA peut être contournée via des parcours de connexion hérités
- le vol de jetons ou de cookies reste possible sur des appareils non conformes
- les utilisateurs bénéficiant d'exceptions constituent des voies d'attaque directes
- les administrateurs deviennent un maillon trop faible
- les signaux de risque dans Entra ID sont ignorés, faute d'être reliés à un traitement par l'accès conditionnel
- les appareils partagés exposent des jetons
- les politiques d'accès conditionnel ne couvrent pas les scénarios au niveau du système d'exploitation (iOS, Android, Windows)
Le problème n'est donc pas de savoir si la MFA existe, mais si l'identité est utilisée de manière cohérente comme source de preuve juridique, technique et opérationnelle.
À quoi ressemble une approche mature
Une stratégie d'identité mature n'est pas une liste de paramètres, mais un modèle cohérent. Sa force réside dans la cohérence.
1. L'identité est le point d'ancrage
- la conformité des appareils est obligatoire
- les jetons sont liés au matériel
- pas d'accès sans authentification moderne et traçable
- les appareils non conformes reçoivent un accès restreint au maximum
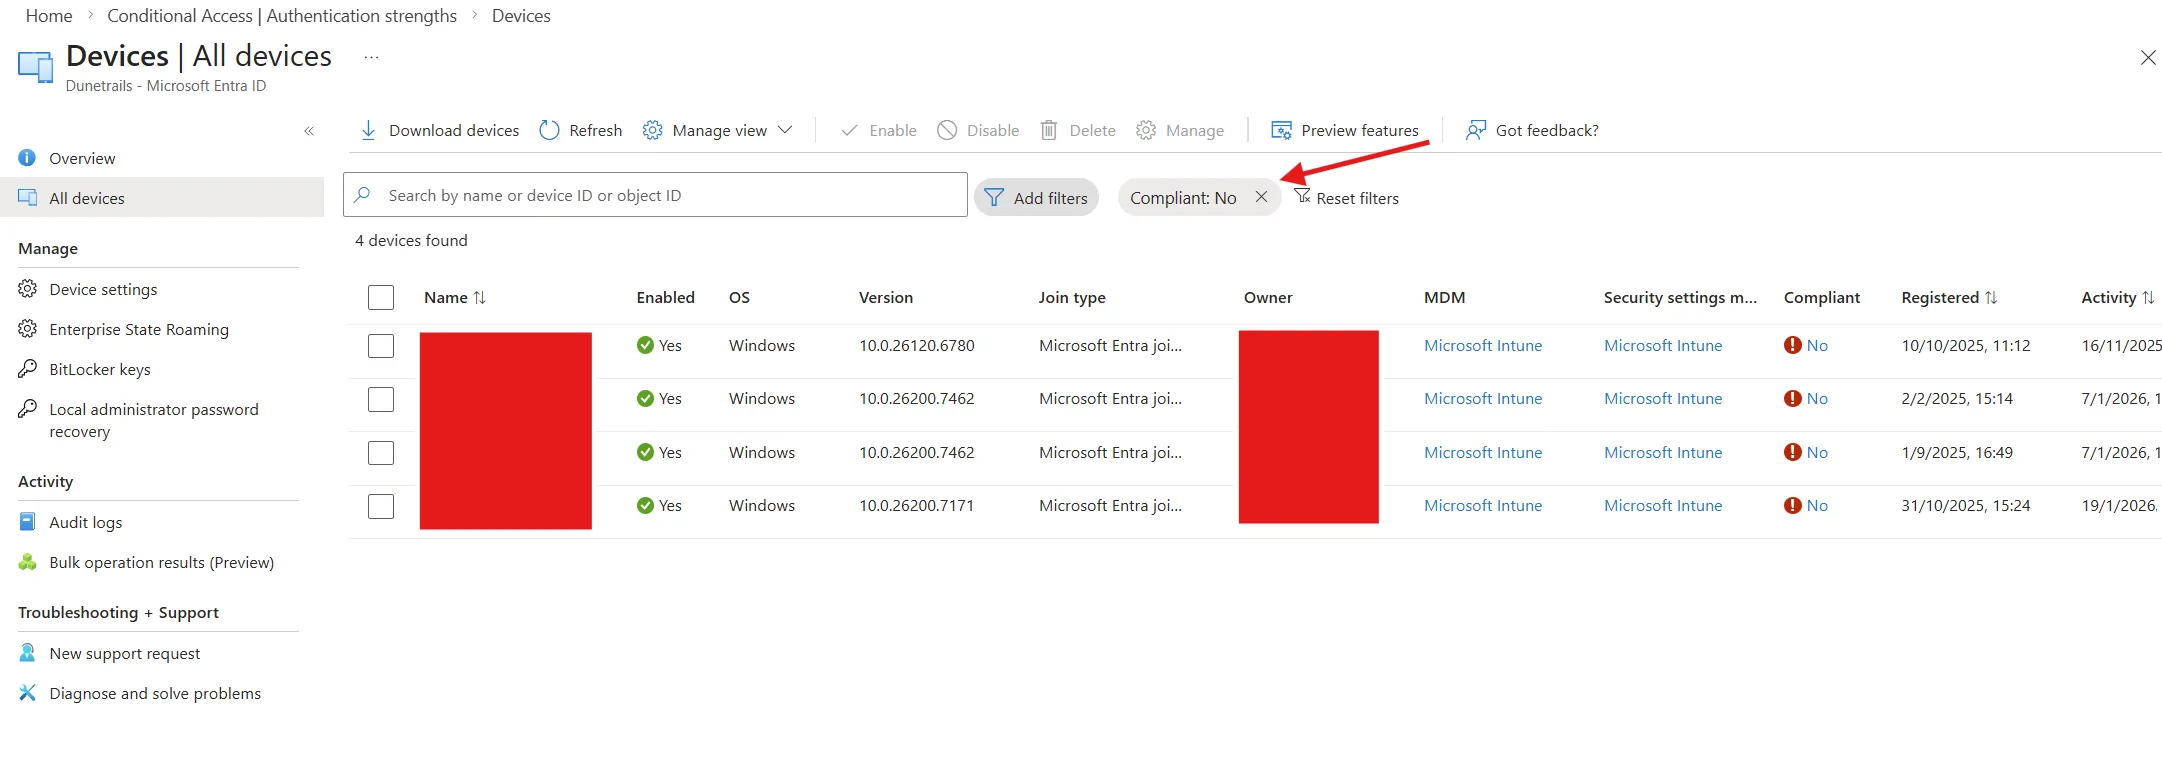
Figure 4 : Entra ID - Devices - All Devices - Filter
2. Les utilisateurs sont classés en personas
Comme le recommande Microsoft :
- administrateurs et utilisateurs fortement réglementés
- non-administrateurs
Chaque persona reçoit :
- un identifiant portable privilégié
- un identifiant local (WHfB, Secure Enclave, passkeys, etc.)
- des politiques d'accès conditionnel applicables
3. L'imposabilité avant la configuration
Pas : « Nous avons activé les passkeys. » Mais : « Tous les utilisateurs du groupe X ne peuvent se connecter que via une authentification résistante au phishing. »
4. Pas de BYOD, sauf de manière fortement restreinte
Le BYOD sans conformité signifie que l'identité ne pourra jamais être un point d'ancrage fiable.
5. Les exceptions sont délibérées, limitées et compensées
Et non l'inverse : pas d'exceptions qui sapent le modèle.
Réflexion et conclusion
- La pratique montre que « la MFA pour tous » échoue souvent pour des raisons de perception, de pression syndicale ou d'attentes liées au BYOD. C'est pourquoi imposer 80 % vaut mieux qu'imposer 0 %.
- La conformité des appareils est un élément essentiel de la sécurité des identités, car le vol de cookies ne fonctionne pratiquement pas sur un jeton lié à une puce TPM.
- Pour les administrateurs, la résistance au phishing est la seule option acceptable, sans exception.
- La couverture MFA ne dit rien : seuls l'imposabilité, les signaux d'identité et des politiques mesurables constituent un véritable point d'ancrage.
L'avenir de la sécurité des identités ne tourne donc pas autour du fait « d'avoir la MFA », mais autour de la valeur probante, de la traçabilité et de normes imposables.
Beaucoup de ces risques ne deviennent visibles que lorsque votre configuration d'identité est examinée systématiquement, précisément là où un audit de sécurité approfondi fait la différence.